RODO w programie lojalnościowym, bez paniki, ale z głową
To nie jest porada prawna. Przed wdrożeniem programu lojalnościowego skonsultuj się z prawnikiem specjalizującym się w RODO. Artykuł ma charakter edukacyjny i opisuje typowe rozwiązania stosowane w gastronomii i hotelarstwie. Konkretna sytuacja twojego lokalu (zakres zbieranych danych, kanały komunikacji, integracje z innymi systemami, branża) może wymagać odrębnej analizy prawnej.
RODO obowiązuje od maja 2018 roku, ale rozmowy z właścicielami lokali, które prowadzimy regularnie w ramach pracy z 500+ partnerami platformy Do Następnego, pokazują, że wokół tematu wciąż unosi się dużo nieporozumień. Część właścicieli boi się RODO panicznie i unika programów lojalnościowych zupełnie ("przecież zbieram dane, mogą mnie ukarać"). Część ignoruje przepis kompletnie i zbiera dane bez podstawy prawnej, klauzuli czy umowy z dostawcą platformy. Obie postawy są błędne, i obie są ryzykowne.
Ten tekst ma jeden cel: dać ci, jako właścicielowi kawiarni, restauracji, salonu beauty czy klubu fitness, praktyczny przegląd tego, co musisz mieć na miejscu, żeby program lojalnościowy działał zgodnie z przepisami i nie generował ryzyka prawnego. Przewodnik nie jest podręcznikiem RODO. Jest listą zdroworozsądkowych zasad, opracowaną na bazie obserwacji rynku i konsultacji prawnych, jakie sami przeprowadzaliśmy budując platformę.
Z drugiej strony, dobra wiadomość. RODO w programie lojalnościowym dla małego lokalu nie jest trudne. To pięć rzeczy: właściwa podstawa prawna, klauzula informacyjna przy zapisie, zasady przechowywania danych, sposób obsługi praw klienta i umowa z dostawcą platformy, umowa powierzenia danych (DPA). Jeśli te pięć rzeczy masz uporządkowane, ryzyko jest minimalne, a same procesy operacyjne, banalne. Ten artykuł przeprowadzi cię przez wszystkie pięć.
Kto kim jest w programie lojalnościowym z punktu widzenia RODO
Pierwsze, co musisz zrozumieć, to relacja między tobą (właścicielem lokalu), platformą (dostawcą oprogramowania) i klientem. RODO precyzyjnie tę relację definiuje, a niezrozumienie roli prowadzi do błędów już na starcie.
Administrator danych osobowych, to ty. Właściciel lokalu, który decyduje o celu i sposobie przetwarzania danych klientów. To ty zbierasz numer telefonu klienta, jego e-mail, śledzisz historię wizyt. Decydujesz, co z tym zrobisz. Z tego tytułu masz wszystkie obowiązki administratora: klauzula informacyjna, realizacja praw klienta, zgłaszanie naruszeń do Prezesa UODO w razie incydentu.
Podmiot przetwarzający, to dostawca platformy. Do Następnego (lub inny system, którego używasz) przetwarza dane na twoje zlecenie, w sposób przez ciebie określony. Nie ma własnego celu przetwarzania tych danych, działa wyłącznie dla ciebie, jako "narzędzie". Z tego tytułu musi mieć z tobą zawartą umowę powierzenia danych (DPA), zapewnić odpowiednie środki bezpieczeństwa i pomóc ci w realizacji obowiązków RODO.
Osoba, której dane dotyczą, to klient. Ma wobec ciebie szereg praw, które musisz być w stanie zrealizować na żądanie: prawo dostępu do swoich danych, sprostowania, usunięcia, ograniczenia przetwarzania, przenoszenia, sprzeciwu i wniesienia skargi do organu nadzorczego (UODO).
Najczęstszy błąd właścicieli lokali polega na zakładaniu, że jeżeli korzystają z gotowej platformy, to "platforma się tym zajmie". Nie. Administratorem zawsze jesteś ty, i to ty odpowiadasz przed klientem oraz UODO. Platforma jest wyłącznie narzędziem.
Podstawa prawna, zgoda vs uzasadniony interes
RODO wylicza sześć podstaw legalnego przetwarzania danych. W kontekście programu lojalnościowego w praktyce pracują dwie: zgoda osoby (art. 6 ust. 1 lit. a) oraz uzasadniony interes administratora (art. 6 ust. 1 lit. f). Wybór podstawy nie jest dowolny, zależy od konkretnego rodzaju przetwarzania.
Uzasadniony interes, podstawowe działanie programu
Sam fakt prowadzenia programu lojalnościowego, czyli przetwarzanie informacji o liczbie pieczątek klienta, jego statusie, historii wizyt w celu naliczania nagród, można w większości przypadków oprzeć na uzasadnionym interesie administratora. Bez tych danych program nie miałby sensu, a klient świadomie się do programu zapisuje. Uzasadniony interes wymaga jednak testu równowagi: musisz wykazać, że twój interes (prowadzenie programu) nie narusza nadmiernie praw i wolności klienta. W programie lojalnościowym, w którym klient sam się zapisuje i może w każdej chwili zrezygnować, ten test wypada pozytywnie.
Zgoda, komunikacja marketingowa
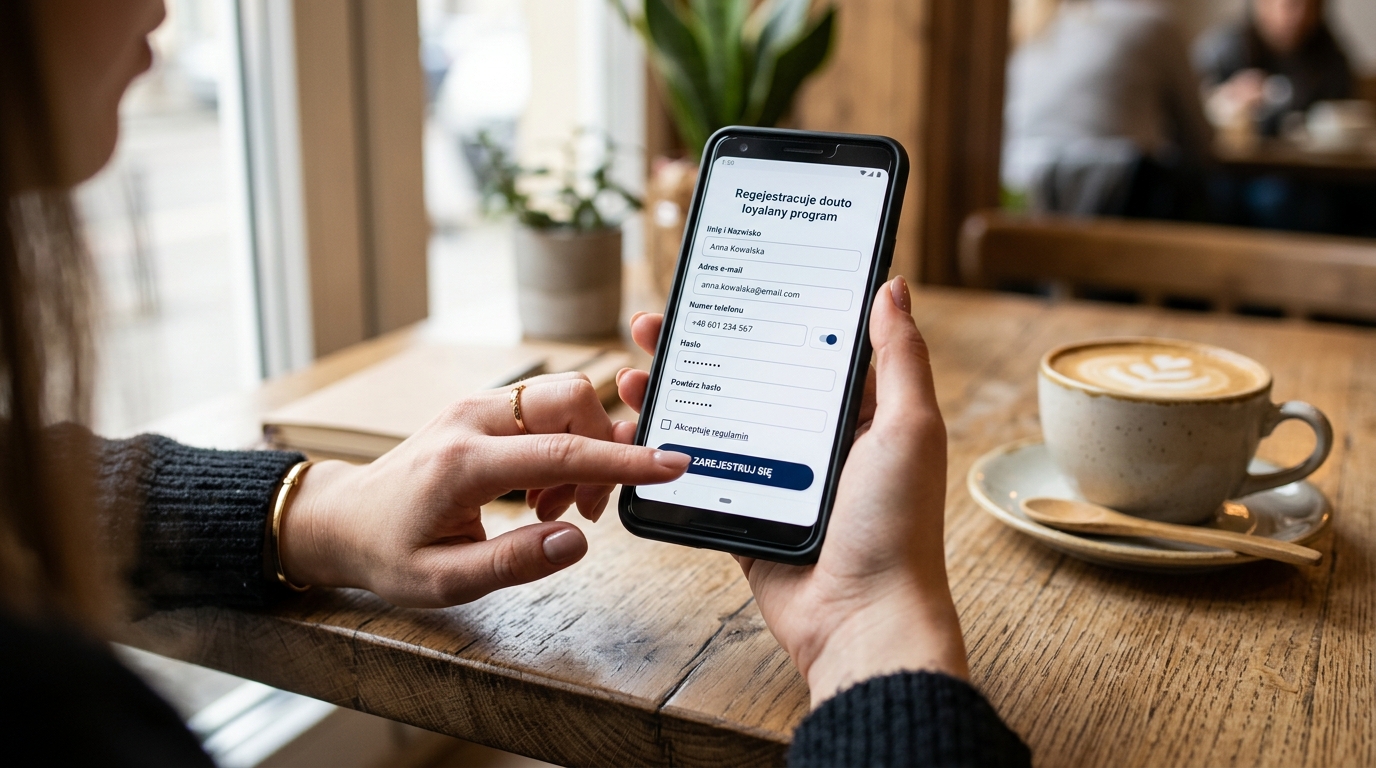
Wszystko, co wykracza poza obsługę samego programu, wysyłka newslettera, SMS-y promocyjne, powiadomienia push z ofertami, wymaga osobnej, wyraźnej zgody marketingowej. Zgoda musi być dobrowolna (klient nie może być zmuszony do jej udzielenia, żeby wziąć udział w programie), świadoma (klient musi wiedzieć, na co się zgadza) i wyraźna (kliknięcie "tak", nie domyślnie zaznaczony kwadracik).
Najczęstszy błąd: jedno pole "Zgadzam się na regulamin oraz na otrzymywanie komunikacji marketingowej". To jest zgoda zbiorcza, niezgodna z RODO. Klient musi mieć możliwość zaakceptowania regulaminu BEZ wyrażenia zgody marketingowej.
| Działanie | Podstawa prawna | Czy wymaga osobnej zgody |
|---|---|---|
| Naliczanie pieczątek, status klienta | Uzasadniony interes | Nie |
| Wysyłka e-mail z ofertą promocyjną | Zgoda marketingowa | Tak |
| SMS z przypomnieniem o niewykorzystanej nagrodzie | Zgoda na komunikację SMS | Tak |
| Profilowanie z podziałem na grupy (np. "stały bywalec") | Uzasadniony interes (z poinformowaniem) | Nie |
| Profilowanie z automatyczną decyzją prawną | Zgoda | Tak |
| Przekazanie danych firmie trzeciej (np. partnerowi) | Zgoda lub umowa | Tak (zgoda) lub DPA |
| Analityka zbiorcza (zanonimizowana) | Uzasadniony interes | Nie |
Sprawdź jak Do Następnego pomaga uporządkować zgody RODO →
Klauzula informacyjna, co musi zawierać przy zapisie
Klauzula informacyjna to dokument (ekran, slajd w aplikacji, kartka papieru), który klient czyta lub widzi w momencie zapisu do programu. Jej cel to dać klientowi wszystkie informacje o tym, co dzieje się z jego danymi, ZANIM dane te trafią do twojego systemu. RODO precyzuje minimalną treść klauzuli w art. 13.
Obowiązkowe elementy klauzuli
- Tożsamość administratora, pełna nazwa firmy, NIP, adres rejestrowy, dane kontaktowe.
- Dane kontaktowe inspektora ochrony danych, jeśli wyznaczony (mały lokal zazwyczaj nie ma obowiązku, ale jeśli ma, musi podać).
- Cel przetwarzania, np. "obsługa programu lojalnościowego, naliczanie pieczątek, przyznawanie nagród, wysyłka komunikacji marketingowej za zgodą".
- Podstawa prawna, z odwołaniem do konkretnego artykułu RODO (np. art. 6 ust. 1 lit. f, uzasadniony interes; art. 6 ust. 1 lit. a, zgoda).
- Kategorie odbiorców danych, w tym dostawca platformy (jako podmiot przetwarzający), dostawcy usług hostingu, ewentualnie firmy wysyłające SMS-y w twoim imieniu.
- Czy dane są przekazywane poza EOG, jeśli platforma korzysta z chmury w USA czy Indiach, musisz to wskazać i opisać podstawę przekazania.
- Okres przechowywania danych, przez jaki czas dane będą trzymane.
- Prawa klienta, dostęp, sprostowanie, usunięcie, ograniczenie, przenoszenie, sprzeciw, skarga do Prezesa UODO.
- Czy podanie danych jest dobrowolne, w programie lojalnościowym jest dobrowolne (klient nie musi się zapisywać).
- Informacja o profilowaniu, jeśli stosowane.
Zamiast jednej, pięciostronicowej klauzuli, którą klient kliknie nieczytaną, zastosuj warstwowe podejście. Pierwsza warstwa: trzy najważniejsze zdania w prostym języku ("Zapisujemy twoją historię wizyt, żeby przyznawać pieczątki. Nie sprzedamy twoich danych nikomu. W każdej chwili możesz zażądać usunięcia konta."). Druga warstwa: pełna klauzula informacyjna dostępna pod kliknięciem dla tych, którzy chcą czytać.
Umowa powierzenia danych (DPA), co musi być w umowie z dostawcą
Umowa powierzenia przetwarzania danych osobowych (DPA) to dokument regulujący relację między tobą (administratorem) a dostawcą platformy (podmiotem przetwarzającym). RODO wymaga jej w art. 28, bez DPA przetwarzanie danych przez podmiot trzeci jest nielegalne. Solidny dostawca platformy lojalnościowej (jak Do Następnego) udostępnia umowę powierzenia standardowo, podpisaną razem z umową główną.
Minimum, jakie musi się znaleźć w umowie powierzenia
-
Przedmiot i czas trwania przetwarzania
Co dokładnie podmiot przetwarzający robi z danymi i przez jak długo. W programie lojalnościowym: zbiera, przechowuje, agreguje, udostępnia administratorowi przez okres trwania umowy.
-
Charakter i cel przetwarzania
Realizacja funkcji platformy lojalnościowej, naliczanie pieczątek, przyznawanie nagród, wysyłka powiadomień zgodnie z konfiguracją administratora.
-
Rodzaj danych i kategorie osób
Numer telefonu, adres e-mail, imię (opcjonalnie), historia wizyt, status w programie. Kategoria osób: klienci lokalu, którzy dobrowolnie zapisali się do programu.
-
Obowiązki podmiotu przetwarzającego
Działanie wyłącznie na udokumentowane polecenie administratora, zachowanie poufności, wdrożenie środków bezpieczeństwa, pomoc w realizacji praw klientów, zwrot lub usunięcie danych po zakończeniu umowy.
-
Dalsi podwykonawcy (subprocesorzy)
Dostawca może korzystać z dalszych podmiotów (np. hosting, dostawca SMS) tylko za zgodą administratora i po zapewnieniu, że ci dalsi podwykonawcy mają takie same obowiązki.
-
Prawo do audytu
Administrator ma prawo przeprowadzić audyt zgodności u podmiotu przetwarzającego (lub uznać raport audytora zewnętrznego, np. SOC 2 / ISO 27001).
W praktyce: jeżeli korzystasz z platformy, która nie udostępnia umowy powierzenia standardowo (a takich na rynku polskim wciąż jest sporo), zmień dostawcę. Brak DPA oznacza, że odpowiedzialność za każde naruszenie obciąża wyłącznie ciebie. Solidny dostawca traktuje umowę powierzenia jako element podstawowej oferty, nie jako "luksusowy dodatek na życzenie".
Jak długo trzymać dane klientów
RODO nie wskazuje konkretnego okresu przechowywania danych dla programów lojalnościowych. Obowiązuje zasada minimalizacji: dane przechowujesz tak długo, jak to jest niezbędne dla celu, w jakim zostały zebrane. W programie lojalnościowym typowa praktyka rynkowa wygląda następująco:
Dane klienta, który nie wykazuje aktywności przez 24 miesiące (nie pojawia się w lokalu, nie loguje się, nie reaguje na komunikację), powinny być oznaczone jako "uśpione" i po kolejnym okresie (np. 6-12 miesięcy) zanonimizowane lub usunięte. Niektóre dane (np. faktury, paragony) muszą być przechowywane dłużej z uwagi na przepisy podatkowe, ale są to dane niewchodzące w zakres samego programu lojalnościowego, dotyczą transakcji.
Solidna platforma (np. Do Następnego) automatyzuje proces usuwania danych: konfigurujesz raz zasady i system samodzielnie usuwa dane po przekroczeniu okresu, zapisując log do celów audytu. Jeżeli twój dostawca nie ma takiej funkcji, musisz prowadzić proces ręcznie, i pamiętać o nim.
Prawa klienta, co musisz móc zrealizować na żądanie
Każdy klient zapisany do programu ma siedem podstawowych praw RODO. Twoim obowiązkiem jako administratora jest umożliwić ich realizację w terminie nie dłuższym niż 30 dni od otrzymania żądania (z możliwością przedłużenia o 60 dni w sprawach skomplikowanych, z poinformowaniem klienta).
Lista praw i sposób realizacji
- Prawo dostępu, klient może zażądać kopii wszystkich swoich danych. Powinieneś móc wygenerować raport w formacie PDF lub CSV.
- Prawo sprostowania, klient może zażądać korekty błędnych danych (np. zmiany numeru telefonu).
- Prawo usunięcia ("prawo do bycia zapomnianym"), klient może zażądać usunięcia konta i wszystkich powiązanych danych.
- Prawo ograniczenia przetwarzania, klient może zażądać "zamrożenia" danych (przechowujemy, ale nie używamy).
- Prawo przeniesienia, klient może zażądać eksportu danych w formacie maszynowo czytelnym (np. JSON, CSV) w celu przeniesienia do innego administratora.
- Prawo sprzeciwu, klient może wycofać zgodę marketingową i zażądać zaprzestania przetwarzania na podstawie uzasadnionego interesu (musisz wykazać nadrzędny interes lub zaprzestać).
- Prawo do skargi, klient może wnieść skargę do Prezesa UODO. To prawo realizuje sam klient, twoim obowiązkiem jest poinformować go o tym prawie w klauzuli informacyjnej.
W praktyce 95% żądań RODO, jakie otrzymują nasi partnerzy, to żądania usunięcia konta. Pozostałe 5% to dostęp do danych. Dobrze zaprojektowana platforma lojalnościowa (np. Do Następnego) oferuje samoobsługę: klient może usunąć konto sam z poziomu swojej karty cyfrowej, bez konieczności kontaktu z lokalem. To znacząco zmniejsza obciążenie operacyjne dla właściciela.
Zobacz, jak Do Następnego automatyzuje obsługę żądań RODO →
Naruszenia ochrony danych, co robić, gdy coś pójdzie nie tak
Naruszenie ochrony danych (incydent typu wyciek, nieautoryzowany dostęp, utrata danych) wymaga zgłoszenia do Prezesa UODO w ciągu 72 godzin od jego stwierdzenia, jeśli istnieje ryzyko naruszenia praw lub wolności osób fizycznych. To krótki termin, w którym musisz: wykryć incydent, ocenić jego skutki, zebrać dowody, sformułować zgłoszenie.
W praktyce: przygotuj sobie wcześniej procedurę reagowania na incydenty. Trzy strony A4, z opisem kto powiadamia kogo, jakie dane zbieramy, jak komunikujemy się z klientami i z UODO. Mały lokal zazwyczaj nie ma na stałe inspektora ochrony danych, więc procedura musi być prosta i działająca bez specjalisty.
Nie tylko spektakularny wyciek bazy danych. Incydentem są też: zostawiony w autobusie laptop z bazą klientów, włamanie na konto pracownika, omyłkowo wysłany e-mail z bazą adresów w kopii (nie w UDW), zgubiony telefon z dostępem do panelu administracyjnego. Większość naruszeń to ludzkie błędy, nie ataki hakerskie.
Checklist, siedem rzeczy, które musisz mieć
Zrób przed startem programu
- Klauzula informacyjna RODO przy zapisie (warstwowa).
- Polityka prywatności programu (osobny dokument).
- Umowa powierzenia danych (DPA) z dostawcą platformy, podpisana, w aktach.
- Zasady przechowywania danych (na piśmie).
- Procedura realizacji praw klientów (kto, co, w jakim terminie).
- Procedura reagowania na naruszenia (3 strony A4).
- Lista dalszych podwykonawców dostawcy (sprawdzona, zgodna z DPA).
Czego absolutnie unikać
- Jednego pola wyboru na "regulamin + marketing".
- Klauzuli informacyjnej w drobnym druku, nieczytelnej.
- Korzystania z dostawcy bez umowy powierzenia danych.
- Trzymania danych "na zawsze" bez zasad ich kasowania.
- Bagatelizowania incydentów, 72-godzinny zegar tyka.
- Profilowania bez poinformowania w klauzuli.
- Zapisywania danych dziecka poniżej 16 lat bez zgody opiekuna.
Dane szczególnie chronione, branża beauty i fitness
RODO definiuje kategorie danych szczególnie chronionych (art. 9): m.in. dane o zdrowiu, dane biometryczne, dotyczące orientacji seksualnej, religii, poglądów politycznych. Przetwarzanie tych danych wymaga znacznie surowszych podstaw, zazwyczaj wyraźnej zgody.
Salony beauty i SPA
Karta klientki w salonie kosmetycznym lub SPA często zawiera dane o zdrowiu (alergie, ciąża, dolegliwości skórne). To są dane szczególnej kategorii. Nie powinny być przechowywane w systemie lojalnościowym razem z danymi marketingowymi, wymagają osobnego, dedykowanego systemu, z osobną zgodą i wyższymi środkami bezpieczeństwa.
Kluby fitness
Podobnie w klubach fitness, dane o stanie zdrowia członka, jego wadze, parametrach treningowych są zazwyczaj danymi o zdrowiu. System lojalnościowy może obsługiwać statystyki frekwencji ("Anna była 23 razy w tym miesiącu"), ale dane medyczne muszą być w osobnym, dedykowanym module z odrębnymi zabezpieczeniami.
Powiązany temat, identyfikacja klienta przez NFC, QR czy numer telefonu, opisaliśmy w osobnym artykule. Wybór metody identyfikacji ma bezpośrednie skutki dla zakresu zbieranych danych. Numer telefonu jest daną osobową, ale identyfikacja przez QR generowany w lokalu i nie wymagający rejestracji może działać przy znacznie mniejszym zakresie danych. Drugi powiązany wątek, wybór między aplikacją natywną a webową, też ma silny wpływ na RODO: aplikacja natywna instaluje się na urządzeniu klienta i ma dostęp do większego zakresu danych systemowych, aplikacja w przeglądarce działa z minimalnym śladem.
Komunikacja marketingowa, RODO + ustawa o świadczeniu usług drogą elektroniczną
Wysyłka komunikacji marketingowej (e-mail, SMS) wymaga w Polsce dwóch zgód, co często zaskakuje właścicieli lokali. Pierwsza zgoda to RODO (na przetwarzanie danych w celu marketingu). Druga zgoda to ustawa o świadczeniu usług drogą elektroniczną (na samo wysyłanie komunikacji elektronicznej). W praktyce obie zgody łączy się w jednym polu wyboru z odpowiednim opisem, ale prawnie są to dwa odrębne reżimy.
Konkretnie: jeśli klient wyrazi tylko zgodę RODO, ale nie zgodę na komunikację elektroniczną, możesz przechowywać jego dane w celu marketingu, ale nie możesz wysłać mu e-maila ani SMS-a. To jest niuans, o którym wielu właścicieli lokali nie wie i który prowadzi do kar UODO oraz UKE.
Solidna platforma lojalnościowa (np. Do Następnego) zbiera obie zgody osobno, oznacza je w bazie i blokuje wysyłkę do klientów, którzy nie wyrazili odpowiedniej zgody. To zdejmuje z ciebie ryzyko operacyjne na poziomie systemu.
Twoja platforma lojalnościowa pomaga ci być zgodnym z RODO?
Do Następnego standardowo zapewnia umowę powierzenia (DPA), automatyczne kasowanie danych, samoobsługę żądań RODO i rozdzielne zarządzanie zgodami. Bezpłatna konsultacja telefoniczna, bez instalacji aplikacji u klientów.
Porozmawiaj z konsultantem →Kary i ryzyko, jak duże i kiedy się materializują
RODO przewiduje maksymalne kary do 20 milionów euro lub 4% rocznego światowego obrotu (cokolwiek jest wyższe). Te kwoty dotyczą jednak naruszeń poważnych, wycieków baz milionowych, świadomego ignorowania przepisów. W praktyce małe lokale nie są celem wysokich kar. UODO zazwyczaj zaczyna od kontroli, zaleceń, mniejszych grzywien.
"Dobre wdrożenie RODO to nie kwestia kar, to kwestia zaufania klienta. Mały lokal, który traktuje dane gości poważnie, buduje przewagę, której większe sieci często nie mają. Kara jest tylko mechanizmem, który ma wymusić zmianę u tych, którzy ignorują obowiązki świadomie."
Mikołaj Buczak, Założyciel Do Następnego
Realne ryzyko dla małego lokalu nie polega na karze idącej w miliony, tylko na trzech rzeczach: kosztach reagowania na kontrolę UODO (czas, prawnik, zmiany w systemie), reputacji (skarga klienta zgłoszona do mediów lokalnych), i utracie zaufania bazy klientów (po wycieku danych). Wszystkie trzy są znacznie tańsze do uniknięcia niż do naprawy.
Kiedy zatrudnić prawnika
Mały lokal z programem lojalnościowym opartym na gotowej platformie zazwyczaj NIE potrzebuje stałej obsługi prawnej w RODO. Potrzebuje natomiast jednorazowej konsultacji prawnej przy:
- uruchomieniu programu (sprawdzenie klauzuli i polityki prywatności),
- wprowadzeniu nowej funkcji (np. integracji z partnerem zewnętrznym),
- otrzymaniu pierwszej skargi klienta lub żądania UODO,
- incydencie naruszenia danych.
Koszt jednorazowej konsultacji u prawnika specjalizującego się w RODO jest pomijalny w stosunku do ryzyka, jakie ona neutralizuje. Polecamy każdemu właścicielowi lokalu, który uruchamia program lojalnościowy, jednorazową konsultację przed startem, niezależnie od tego, jak dobry materiał edukacyjny czytasz, kontekst twojej konkretnej sytuacji może wymagać dopasowania.
Najczęściej zadawane pytania
Czy do programu lojalnościowego potrzebuję zgody klienta na przetwarzanie danych?
Sam fakt prowadzenia programu zazwyczaj można oprzeć na uzasadnionym interesie administratora. Wysyłka komunikacji marketingowej (e-mail, SMS, powiadomienia push) wymaga osobnej, wyraźnej zgody marketingowej. W klauzuli przy zapisie te dwie podstawy należy wyraźnie rozdzielić.
Jak długo mogę przechowywać dane klienta?
Tak długo, jak realnie korzysta z programu, plus rozsądny okres po ostatniej aktywności (zazwyczaj 24-36 miesięcy bezczynności). Po tym okresie dane powinny być zanonimizowane lub usunięte. Konkretny okres przechowywania powinien być opisany w polityce prywatności programu.
Czy muszę zawrzeć umowę z dostawcą platformy?
Tak, umowę powierzenia przetwarzania danych osobowych (DPA). Bez DPA naruszenie ochrony danych obciąża wyłącznie administratora. Solidny dostawca platformy lojalnościowej udostępnia umowę powierzenia standardowo.
Co musi zawierać klauzula informacyjna przy zapisie?
Tożsamość administratora, dane kontaktowe, cel przetwarzania, podstawę prawną, kategorie odbiorców, okres przechowywania danych, informację o prawach klienta i o profilowaniu. Wszystko w języku zrozumiałym dla nieprawnika. Polecamy podejście warstwowe.
Czy mogę profilować klientów na podstawie ich aktywności?
Możesz, ale tylko w określonym zakresie i pod warunkiem poinformowania klienta. Profilowanie z podziałem na grupy ("częsty bywalec") nie wymaga osobnej zgody, jeśli służy realizacji programu. Profilowanie z automatyczną decyzją prawną wymaga osobnej zgody.
Co zrobić, gdy klient zażąda usunięcia danych?
Masz na to maksymalnie 30 dni od otrzymania żądania (z możliwością przedłużenia o 60 dni w sprawach skomplikowanych). Dane powinny być usunięte ze wszystkich systemów. Dobra platforma udostępnia funkcję usunięcia jednym kliknięciem.
Podsumowanie, RODO jako standard, nie ciężar
RODO w programie lojalnościowym dla małego lokalu nie jest trudne. Pięć rzeczy: właściwa podstawa prawna, klauzula informacyjna przy zapisie, zasady przechowywania danych, sposób obsługi praw klienta i umowa z dostawcą platformy. Jeśli te pięć rzeczy masz uporządkowane, ryzyko jest minimalne, a same procesy operacyjne, banalne.
Dobre podejście do RODO jest dziś dodatkowo przewagą konkurencyjną. Klient, który widzi jasną klauzulę, jawną politykę prywatności i łatwy mechanizm wycofania zgody, ufa marce więcej niż klient, który nie wie, co się dzieje z jego danymi. W długim okresie zaufanie buduje utrzymanie klientów, a utrzymanie klientów buduje biznes. Powiązany temat opisaliśmy w artykule o danych i analityce w programach lojalnościowych, gdzie pokazujemy, jak z poszanowaniem prywatności wyciągać z danych realną wartość biznesową.
Cała filozofia Do Następnego, od pierwszego dnia opisanego w naszej historii powstania platformy, bazuje na założeniu, że ochrona danych klientów nie jest opcją do dokupienia, tylko domyślnym standardem. Sprawdź też, jak wygląda jak działa Do Następnego z perspektywy klienta, zbieranie tylko niezbędnych danych jest tam wbudowane w samą architekturę systemu.
Jeśli chcesz porozmawiać konkretnie o twojej sytuacji, kontakt@donastepnego.pl. Albo zobacz platformę w działaniu na stronie głównej Do Następnego.